2024年中國金融行業(yè)網(wǎng)絡(luò)安全市場全景圖 互聯(lián)網(wǎng)安全服務(wù)的崛起與變革
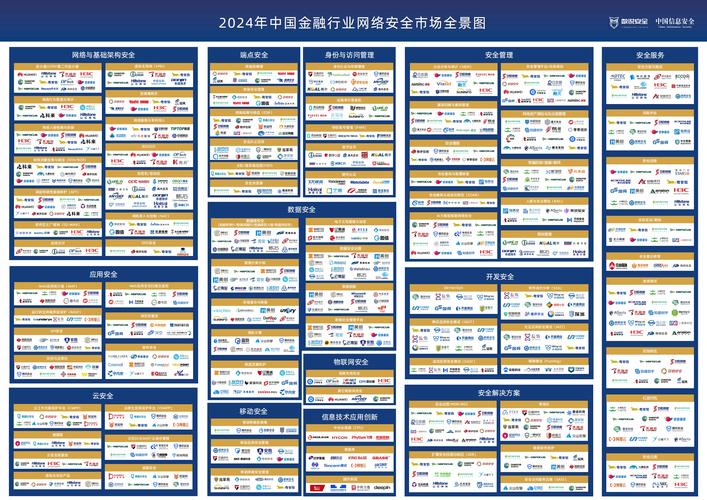
隨著金融行業(yè)數(shù)字化轉(zhuǎn)型的深入和監(jiān)管政策的持續(xù)加碼,網(wǎng)絡(luò)安全已成為金融機構(gòu)穩(wěn)健運營的生命線。2024年,中國金融行業(yè)網(wǎng)絡(luò)安全市場呈現(xiàn)出全新的格局,其中互聯(lián)網(wǎng)安全服務(wù)作為關(guān)鍵組成部分,正經(jīng)歷著從被動防御到主動免疫、從單點產(chǎn)品到綜合服務(wù)的深刻變革。本文將繪制2024年中國金融行業(yè)網(wǎng)絡(luò)安全市場全景圖,并深入剖析互聯(lián)網(wǎng)安全服務(wù)在這一領(lǐng)域的戰(zhàn)略地位與發(fā)展趨勢。
一、市場背景:金融網(wǎng)絡(luò)安全需求全面爆發(fā)
2024年,中國金融行業(yè)網(wǎng)絡(luò)安全市場繼續(xù)保持高速增長。據(jù)行業(yè)統(tǒng)計,市場規(guī)模已突破300億元人民幣,年復(fù)合增長率超過20%。驅(qū)動力主要來自三方面:
- 政策合規(guī)壓力加大:《數(shù)據(jù)安全法》《個人信息保護法》《關(guān)鍵信息基礎(chǔ)設(shè)施安全保護條例》以及金融行業(yè)等保2.0、銀保監(jiān)會《銀行保險機構(gòu)信息科技外包風(fēng)險監(jiān)管辦法》等法規(guī)的深入實施,迫使金融機構(gòu)大幅增加安全投入。
- 業(yè)務(wù)線上化與開放化:開放銀行、數(shù)字信貸、互聯(lián)網(wǎng)保險等新業(yè)態(tài)的普及,使得金融業(yè)務(wù)邊界不斷擴展,攻擊面急劇增加。
- 高級威脅持續(xù)進化:針對金融行業(yè)的APT攻擊、勒索軟件、供應(yīng)鏈攻擊和DDoS攻擊日益猖獗,傳統(tǒng)邊界防護手段捉襟見肘。
在此背景下,互聯(lián)網(wǎng)安全服務(wù)從“可選項”變?yōu)椤氨剡x項”,成為金融機構(gòu)構(gòu)建彈性安全體系的核心支柱。
二、金融行業(yè)網(wǎng)絡(luò)安全市場全景圖
2024年金融行業(yè)網(wǎng)絡(luò)安全市場可劃分為四大層級:
- 基礎(chǔ)安全層:包括防火墻、IPS、UTM、終端防護等傳統(tǒng)硬件與軟件,市場趨于成熟,但云化和服務(wù)化轉(zhuǎn)型明顯。
- 數(shù)據(jù)安全層:涵蓋數(shù)據(jù)分類分級、加密、脫敏、防泄漏、數(shù)據(jù)庫審計等,成為增速最快的細分領(lǐng)域之一。
- 應(yīng)用與業(yè)務(wù)安全層:包括Web應(yīng)用防火墻、API安全、反欺詐、業(yè)務(wù)風(fēng)控等,直接保障金融交易與用戶交互安全。
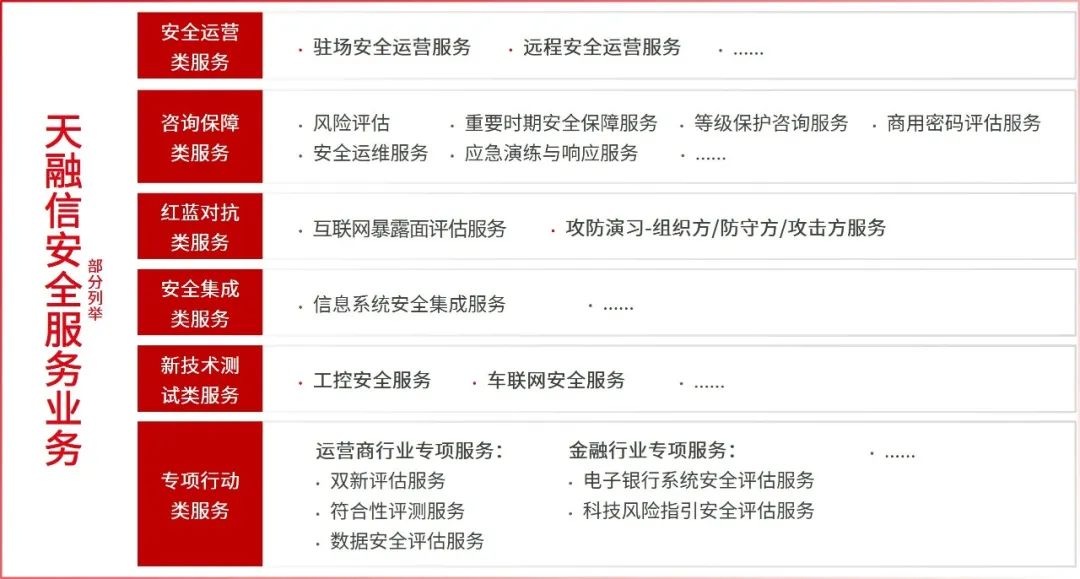
- 安全服務(wù)與運營層:包括安全咨詢、風(fēng)險評估、滲透測試、安全托管服務(wù)、威脅情報、應(yīng)急響應(yīng)等,互聯(lián)網(wǎng)安全服務(wù)正是這一層的核心業(yè)態(tài)。
從競爭格局看,既有傳統(tǒng)安全廠商(如奇安信、深信服、啟明星辰)向服務(wù)化延伸,也有新興互聯(lián)網(wǎng)安全公司(如阿里云、騰訊安全、知道創(chuàng)宇)憑借云原生和威脅情報能力快速滲透金融客戶。專業(yè)安全服務(wù)商(如綠盟、天融信)通過托管檢測與響應(yīng)服務(wù)贏得中小金融機構(gòu)青睞。
三、互聯(lián)網(wǎng)安全服務(wù)在金融行業(yè)的核心應(yīng)用
互聯(lián)網(wǎng)安全服務(wù)以訂閱式、按需交付、持續(xù)運營為特征,在金融行業(yè)主要呈現(xiàn)以下形態(tài):
- 安全托管服務(wù):針對金融機構(gòu)安全人員短缺的痛點,提供7×24小時監(jiān)控、告警、遏制與恢復(fù)。尤其適合城商行、農(nóng)商行和保險分支機構(gòu)。
- 云安全服務(wù):隨著金融云普及,云原生安全服務(wù)(如云WAF、云抗D、云堡壘機、容器安全)成為剛需,實現(xiàn)安全能力與云環(huán)境的無縫集成。
- 威脅情報與攻擊面管理:通過外部攻擊面測繪、暗網(wǎng)監(jiān)控、漏洞情報推送,幫助金融機構(gòu)提前發(fā)現(xiàn)仿冒域名、數(shù)據(jù)泄露和即將到來的攻擊。
- 滲透測試與紅藍對抗:模擬真實攻擊者行為,檢驗金融業(yè)務(wù)系統(tǒng)的防御縱深,已成為監(jiān)管驗收和業(yè)務(wù)上線的必經(jīng)環(huán)節(jié)。
- DDoS防護與CDN安全:金融交易高峰期(如促銷、申購日)極易遭受大流量攻擊,云端清洗和流量調(diào)度服務(wù)保障業(yè)務(wù)連續(xù)。
- API安全與反爬蟲服務(wù):針對開放銀行和移動App的API接口,提供行為分析、參數(shù)篡改防護和機器人管理,防止數(shù)據(jù)爬取和交易劫持。
四、關(guān)鍵技術(shù)趨勢與創(chuàng)新方向
2024年,互聯(lián)網(wǎng)安全服務(wù)在金融領(lǐng)域呈現(xiàn)出以下技術(shù)趨勢:
- AI原生安全:利用大模型進行日志分析、告警降噪、攻擊鏈還原和自動化響應(yīng),將平均檢測與響應(yīng)時間縮短50%以上。
- 零信任架構(gòu)落地:以身份為中心,持續(xù)驗證,動態(tài)授權(quán),已在多家股份制銀行遠程辦公和第三方接入場景中部署。
- 安全編排自動化與響應(yīng):通過SOAR平臺整合多源安全服務(wù),實現(xiàn)劇本化處置,緩解金融安全運營中心的人力壓力。
- 隱私計算與數(shù)據(jù)沙箱:在合規(guī)前提下實現(xiàn)數(shù)據(jù)共享與聯(lián)合風(fēng)控,催生新的安全服務(wù)形態(tài)。
- 勒索軟件防護與數(shù)據(jù)免疫:結(jié)合不可變存儲、行為檢測和快速恢復(fù)服務(wù),應(yīng)對勒索攻擊對金融數(shù)據(jù)的致命威脅。
五、挑戰(zhàn)與展望
盡管市場前景廣闊,互聯(lián)網(wǎng)安全服務(wù)在金融行業(yè)仍面臨挑戰(zhàn):
- 服務(wù)標(biāo)準(zhǔn)化與效果量化不足:金融客戶對安全服務(wù)的效果難以衡量,缺乏統(tǒng)一的服務(wù)水平協(xié)議和評價體系。
- 數(shù)據(jù)主權(quán)與外包風(fēng)險:監(jiān)管對安全服務(wù)商的外包集中度、數(shù)據(jù)出境和供應(yīng)鏈安全提出更高要求。
- 價格競爭與人才短缺:服務(wù)同質(zhì)化導(dǎo)致價格戰(zhàn),同時既懂金融業(yè)務(wù)又懂攻防的安全專家極度稀缺。
展望2025年及以后,中國金融行業(yè)互聯(lián)網(wǎng)安全服務(wù)將呈現(xiàn)以下走向:
- 從產(chǎn)品到平臺到服務(wù):安全能力全面云化、服務(wù)化,安全即服務(wù)模式成為主流。
- 一體化安全運營:打通基礎(chǔ)安全、數(shù)據(jù)安全、應(yīng)用安全與互聯(lián)網(wǎng)安全服務(wù),構(gòu)建統(tǒng)一的安全運營中心。
- 監(jiān)管科技與安全融合:合規(guī)科技與安全服務(wù)深度整合,實現(xiàn)自動合規(guī)檢查和風(fēng)險報送。
- 生態(tài)化合作:金融機構(gòu)、云服務(wù)商、安全廠商、監(jiān)管機構(gòu)形成協(xié)同聯(lián)防生態(tài),共同抵御系統(tǒng)性網(wǎng)絡(luò)風(fēng)險。
##
2024年中國金融行業(yè)網(wǎng)絡(luò)安全市場全景圖清晰顯示:互聯(lián)網(wǎng)安全服務(wù)不再是傳統(tǒng)硬件與軟件的附屬品,而是驅(qū)動金融安全體系向主動化、智能化、服務(wù)化演進的核心引擎。面對復(fù)雜多變的攻擊態(tài)勢和日趨嚴(yán)格的合規(guī)要求,金融機構(gòu)唯有擁抱互聯(lián)網(wǎng)安全服務(wù),構(gòu)建持續(xù)監(jiān)測、快速響應(yīng)、彈性恢復(fù)的安全能力,方能在數(shù)字化浪潮中行穩(wěn)致遠。對于安全服務(wù)提供商而言,深入理解金融業(yè)務(wù)場景、提升服務(wù)交付質(zhì)量、強化AI與數(shù)據(jù)驅(qū)動能力,將是贏得市場的關(guān)鍵。
如若轉(zhuǎn)載,請注明出處:http://www.awy4605.cn/product/23.html
更新時間:2026-10-15 11:19:28